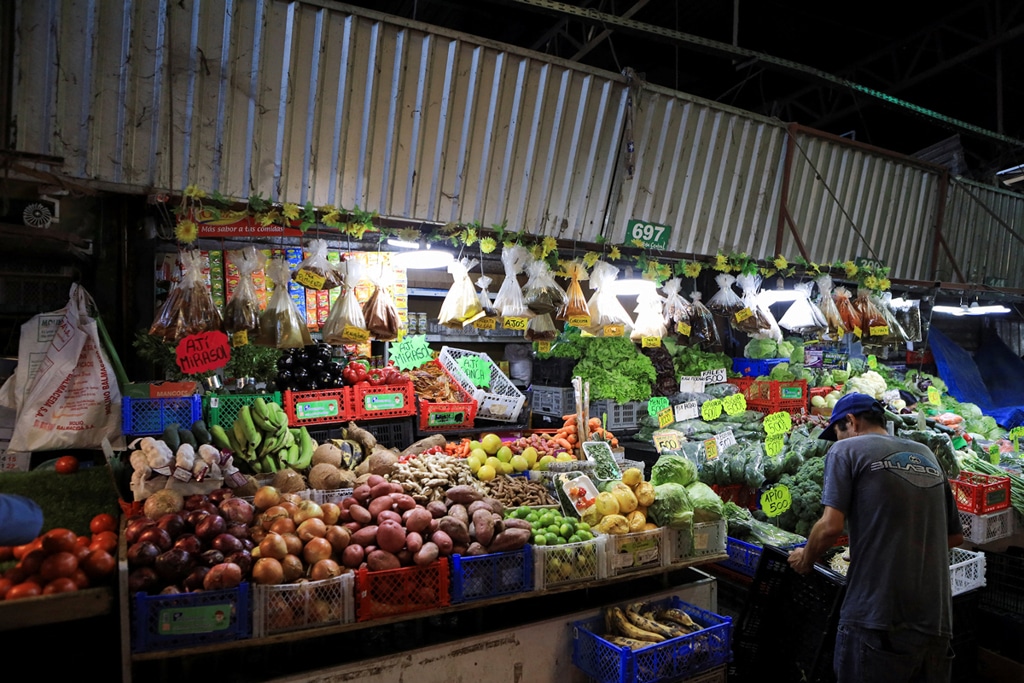
Da settimane l’Europa è scossa da un’ondata d’insoliti attacchi informatici. Oltre ai sistemi di refrigerazione di tre banche del sangue francesi (il 6 novembre), nella notte tra il 1 e il 2 novembre sono stati manipolati i frigoriferi di centinaia di supermercati di vari paesi europei. Non si sa ancora chi ci sia dietro gli attacchi, né se siano collegati tra loro. Il commissario europeo per l’agricoltura e l’alimentazione Christophe Hansen ha parlato di un “tentativo deliberato di destabilizzare l’approvvigionamento alimentare dell’Unione europea e di minare la fiducia dei consumatori”.
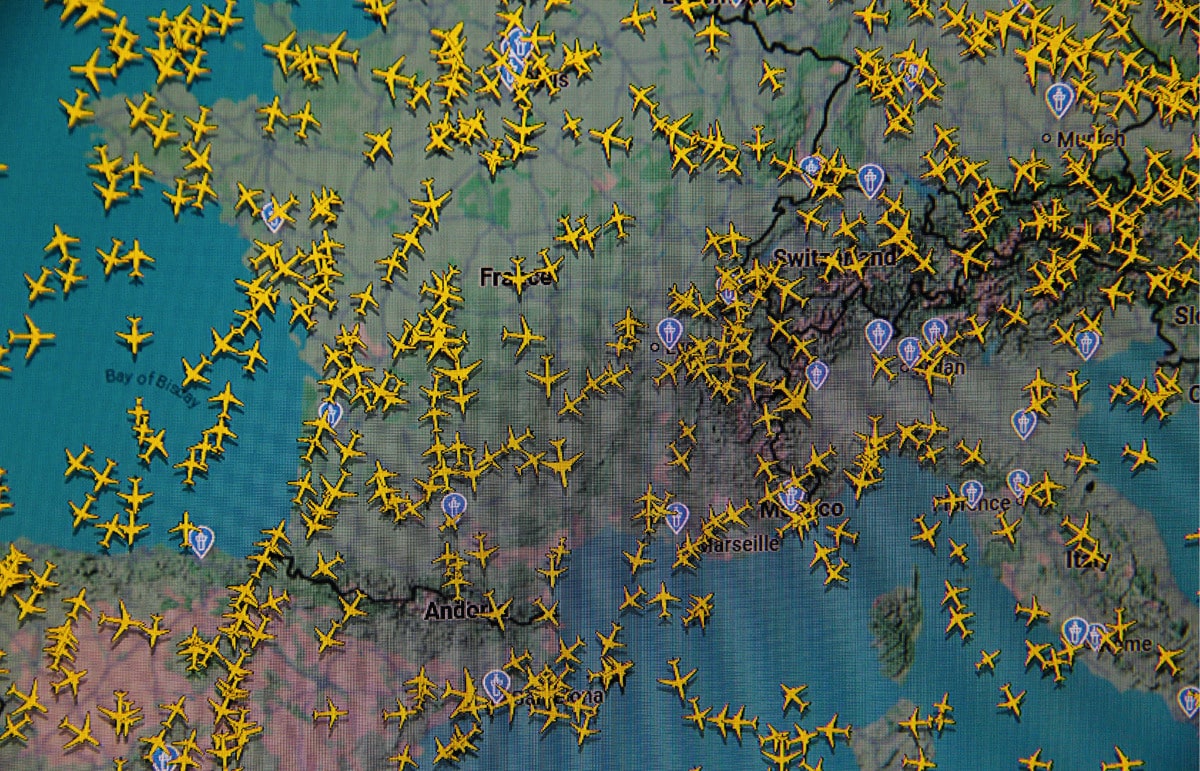
Comunque sia, è stata una settimana di crescente preoccupazione per la sicurezza europea. Nell’arco di tre giorni circa 35 voli europei sono stati cancellati o dirottati a causa di allarmi bomba. Anche in questo caso non si conosce l’autore, non si sa neanche se si tratta di una o più persone. Il 6 novembre anche i mezzi d’informazione irlandesi hanno ricevuto minacce di bombe, con l’avvertimento che “questo è solo l’inizio”. E il 13 novembre, proprio a Dublino, si riunisce il consiglio europeo.
Tutto questo ha provocato grande incertezza. I viaggiatori si sono spaventati e i loro voli hanno subìto ritardi. Gli attacchi ai frigoriferi hanno causato danni per decine di milioni di euro per tutti i prodotti che sono stati buttati.
Dietro una tastiera
Gli attacchi informatici mostrano quanto i servizi di uso comune siano vulnerabili. Già a ottobre erano stati presi di mira centinaia di supermercati europei: la catena olandese Ahold Delhaize, per esempio, ha comunicato questa settimana un calo di fatturato di 200-250 milioni di euro a causa di un attacco informatico. Da un sondaggio realizzato da Ipsos emerge che ormai più di tre quarti della popolazione è preoccupata per la sicurezza digitale.
In teoria l’autore degli attacchi potrebbe essere chiunque. Adolescenti che si divertono a fare degli esperimenti, qualcuno dei servizi segreti, un gruppo di cybercriminali o un ex dipendente che vuole vendicarsi. Ed è probabile che ogni attacco informatico risvegli un desiderio di emulazione. Ci sono diverse strade per identificare un colpevole. Quella più semplice è se l’attacco viene rivendicato in modo convincente, per cui sono gli stessi autori a fornire le prove. Il 4 novembre due gruppi di hacker filorussi hanno scritto sulla piattaforma di messaggistica Telegram di essere responsabili degli attacchi ai frigoriferi, ma gli esperti non sono convinti di tali rivendicazioni.
Può anche succedere che gli hacker usino un metodo che non era mai stato usato prima, “per esempio, un tipo di malware”, dice Jos Wetzels, un hacker di professione che con la sua azienda fornisce consulenza sulla sicurezza digitale agli amministratori di infrastrutture essenziali. “Un altro aspetto è la complessità: alcuni attacchi sono talmente complessi che possono essere lanciati solo con il supporto di un governo”.
L’intelligenza artificiale accelera ogni fase del lavoro degli hacker
Nel caso degli attacchi alle celle frigorifere non c’è stata questa complessità. “Praticamente chiunque potrebbe portarlo a termine”, afferma Wetzels, il quale però sospetta che il mandante sia un governo. In primo luogo perché i responsabili non hanno semplicemente spento le celle frigorifere, ma hanno attivato e prolungato la funzione di scongelamento. “Avviare un processo simile non è terribilmente difficile, ma nemmeno semplicissimo, e mostra che i responsabili volevano causare il massimo danno. Questa intenzione non si vede spesso in un gruppetto di adolescenti irrequieti”.
Un altro indizio importante è che gli attacchi alle celle frigorifere non danno nessun guadagno finanziario (diversamente dall’attacco alla banca francese Crédit Mutuel Arkéa, messo a segno nella stessa settimana con un bottino di cento milioni di euro), mentre i rischi sono considerevoli. Dice Wetzels: “Se vengono presi, i responsabili rischiano di essere processati per terrorismo”.
“Vuoi sapere chi è l’autore? Te lo dico io: è la Russia”, afferma Volodymyr Styran, del Servizio statale ucraino per le comunicazioni speciali e la protezione delle informazioni, l’ente responsabile della sicurezza dei sistemi governativi. “Non se la sono presa con i vostri frigoriferi perché non avevano niente di meglio da fare. Questo è un sabotaggio mirato”.
Adesso, secondo lui, bisogna procedere per esclusione: “La Cina non ne trarrebbe alcun vantaggio. All’Iran non interessa e non investirebbe risorse in una simile operazione. Non rientra nella strategia di hacking della Corea del Nord, che consiste nel rubare criptovalute per finanziare i suoi programmi missilistici. L’unico paese che ha un interesse, e che è già impegnato in una campagna per spaventare gli europei e indurli a interrompere gli aiuti all’Ucraina, è la Russia”. E dunque, conclude Styran, l’operazione è riconducibile “a Mosca, al settore privato russo, a un alleato della Russia o a un suo stato satellite”.
Interrogato sul coinvolgimento russo negli attacchi informatici, il portavoce del Cremlino Dmitri Peskov risponde: “Sono affermazioni assurde e, come al solito, non c’è nessuna prova a supportarle”.
◆ L’11 novembre 2026 più di seimila scuole in molte città italiane (come Roma, Napoli, Trieste, Vicenza e altre) hanno ricevuto allarmi bomba per email. Gli edifici sono stati brevemente evacuati, finché l’allarme non è rientrato. Minacce analoghe sono arrivate anche a più di trecento scuole nell’Irlanda del Nord e in Scozia. Intanto, il 9 novembre, le autorità francesi avevano attribuito la serie di attacchi informatici ai frigoriferi e ai congelatori dei supermercati al Corpo delle guardie rivoluzionarie islamiche iraniane. Teheran ha definito “infondate e ostili” le accuse. Bbc
Un aiuto
Il fatto che l’ondata di attacchi informatici si scateni proprio ora che l’intelligenza artificiale (ia) ha sempre più peso fa pensare che possa esserci un nesso. Per Wetzels “il ruolo dell’ia è quasi inesistente. Chi ha un po’ di conoscenze tecniche può benissimo fare una cosa del genere senza ia, e chi non ci riesce è un hacker di basso livello”.
Alcuni esperti ucraini invece ritengono che l’ia abbia un ruolo chiave. “Grazie all’ia mettere in piedi un’operazione informatica è questione di minuti e non di settimane come una volta”, spiega Styran. “A giudicare dal numero e dalla velocità degli attacchi, qui stanno usando l’ia”.
All’inizio di novembre sono stati hackerati anche il servizio ucraino di allerta per le emergenze e gli account delle mailing list dei mezzi d’informazione ucraini. Da questi account sono stati poi inviati agli abbonati dei messaggi minacciosi in russo che parlavano di attacchi nucleari, chimici e terroristici. I messaggi erano stati generati dall’ia e l’azione è stata rivendicata da Hitcore corp, un hacker sconosciuto (poche ore dopo il gruppo di hacktivisti ucraini DC8044 ha risposto con un attacco al sistema russo di comunicazione per le emergenze).
L’intelligenza artificiale accelera ogni fase del lavoro degli hacker. Oltre a individuare le vulnerabilità digitali, la tecnica del social engineering permette di sferrare molti attacchi informatici. Secondo Styran è il metodo più diffuso. L’intelligenza artificiale aiuta gli hacker a creare rapidamente il profilo di un’organizzazione e del suo personale, consentendo di pianificare una strategia d’infiltrazione. “In passato bisognava investire tempo, energie fisiche e mentali nell’analisi di intelligence, mentre adesso ci pensa l’ia in pochi minuti”.
Anche Olga Nasibullina, cofondatrice dell’azienda di sicurezza informatica Cyber People, osserva che l’ia sta influenzando notevolmente la velocità di questo tipo di operazioni. La sua azienda offre i penetration test (pentest), con cui si verifica la sicurezza di un prodotto digitale simulando un attacco informatico. “Prima per fare un pentest ci volevano due o tre settimane. Adesso ce la sbrighiamo in un giorno”, racconta. Quindi anche ai malintenzionati basta un giorno per individuare le vulnerabilità di un sistema.
Nei prossimi mesi il rischio è che i disagi aumentino, a causa delle tensioni geopolitiche combinate con la maggiore facilità di sferrare attacchi informatici. Inge Bryan, un’esperta di sicurezza informatica che ha lavorato per i servizi segreti e per la polizia olandesi, dice che “l’attacco ai sistemi di refrigerazione europei è un’intimidazione che punta a seminare il panico. Chi lancia simili azioni spera che non si reagisca in modo adeguato e che, per esempio, avvengano dei saccheggi. In Francia la situazione è già molto tesa e fare un gesto simile è come gettare benzina sul fuoco”. ◆ oa
Internazionale pubblica ogni settimana una pagina di lettere. Ci piacerebbe sapere cosa pensi di questo articolo. Scrivici a: posta@internazionale.it
Questo articolo è uscito sul numero 1691 di Internazionale, a pagina 24. Compra questo numero | Abbonati